Am 21. Oktober 2026 haben wir die Anwendungen von Springcast vorsorglich und vorübergehend offline genommen. Einen Tag zuvor hatte das Sicherheitsteam von PHP zwei kritische Schwachstellen in der Software angekündigt, auf der unsere Anwendungen laufen. Ein Update, das sie behebt, gab es zu diesem Zeitpunkt noch nicht.
Diese Entscheidung hatte Folgen für Sie und Ihr Publikum. Noch am selben Tag waren wir wieder online. Hier lesen Sie, was passiert ist, warum wir so entschieden haben und was Sie davon gemerkt haben.
Was ist PHP?
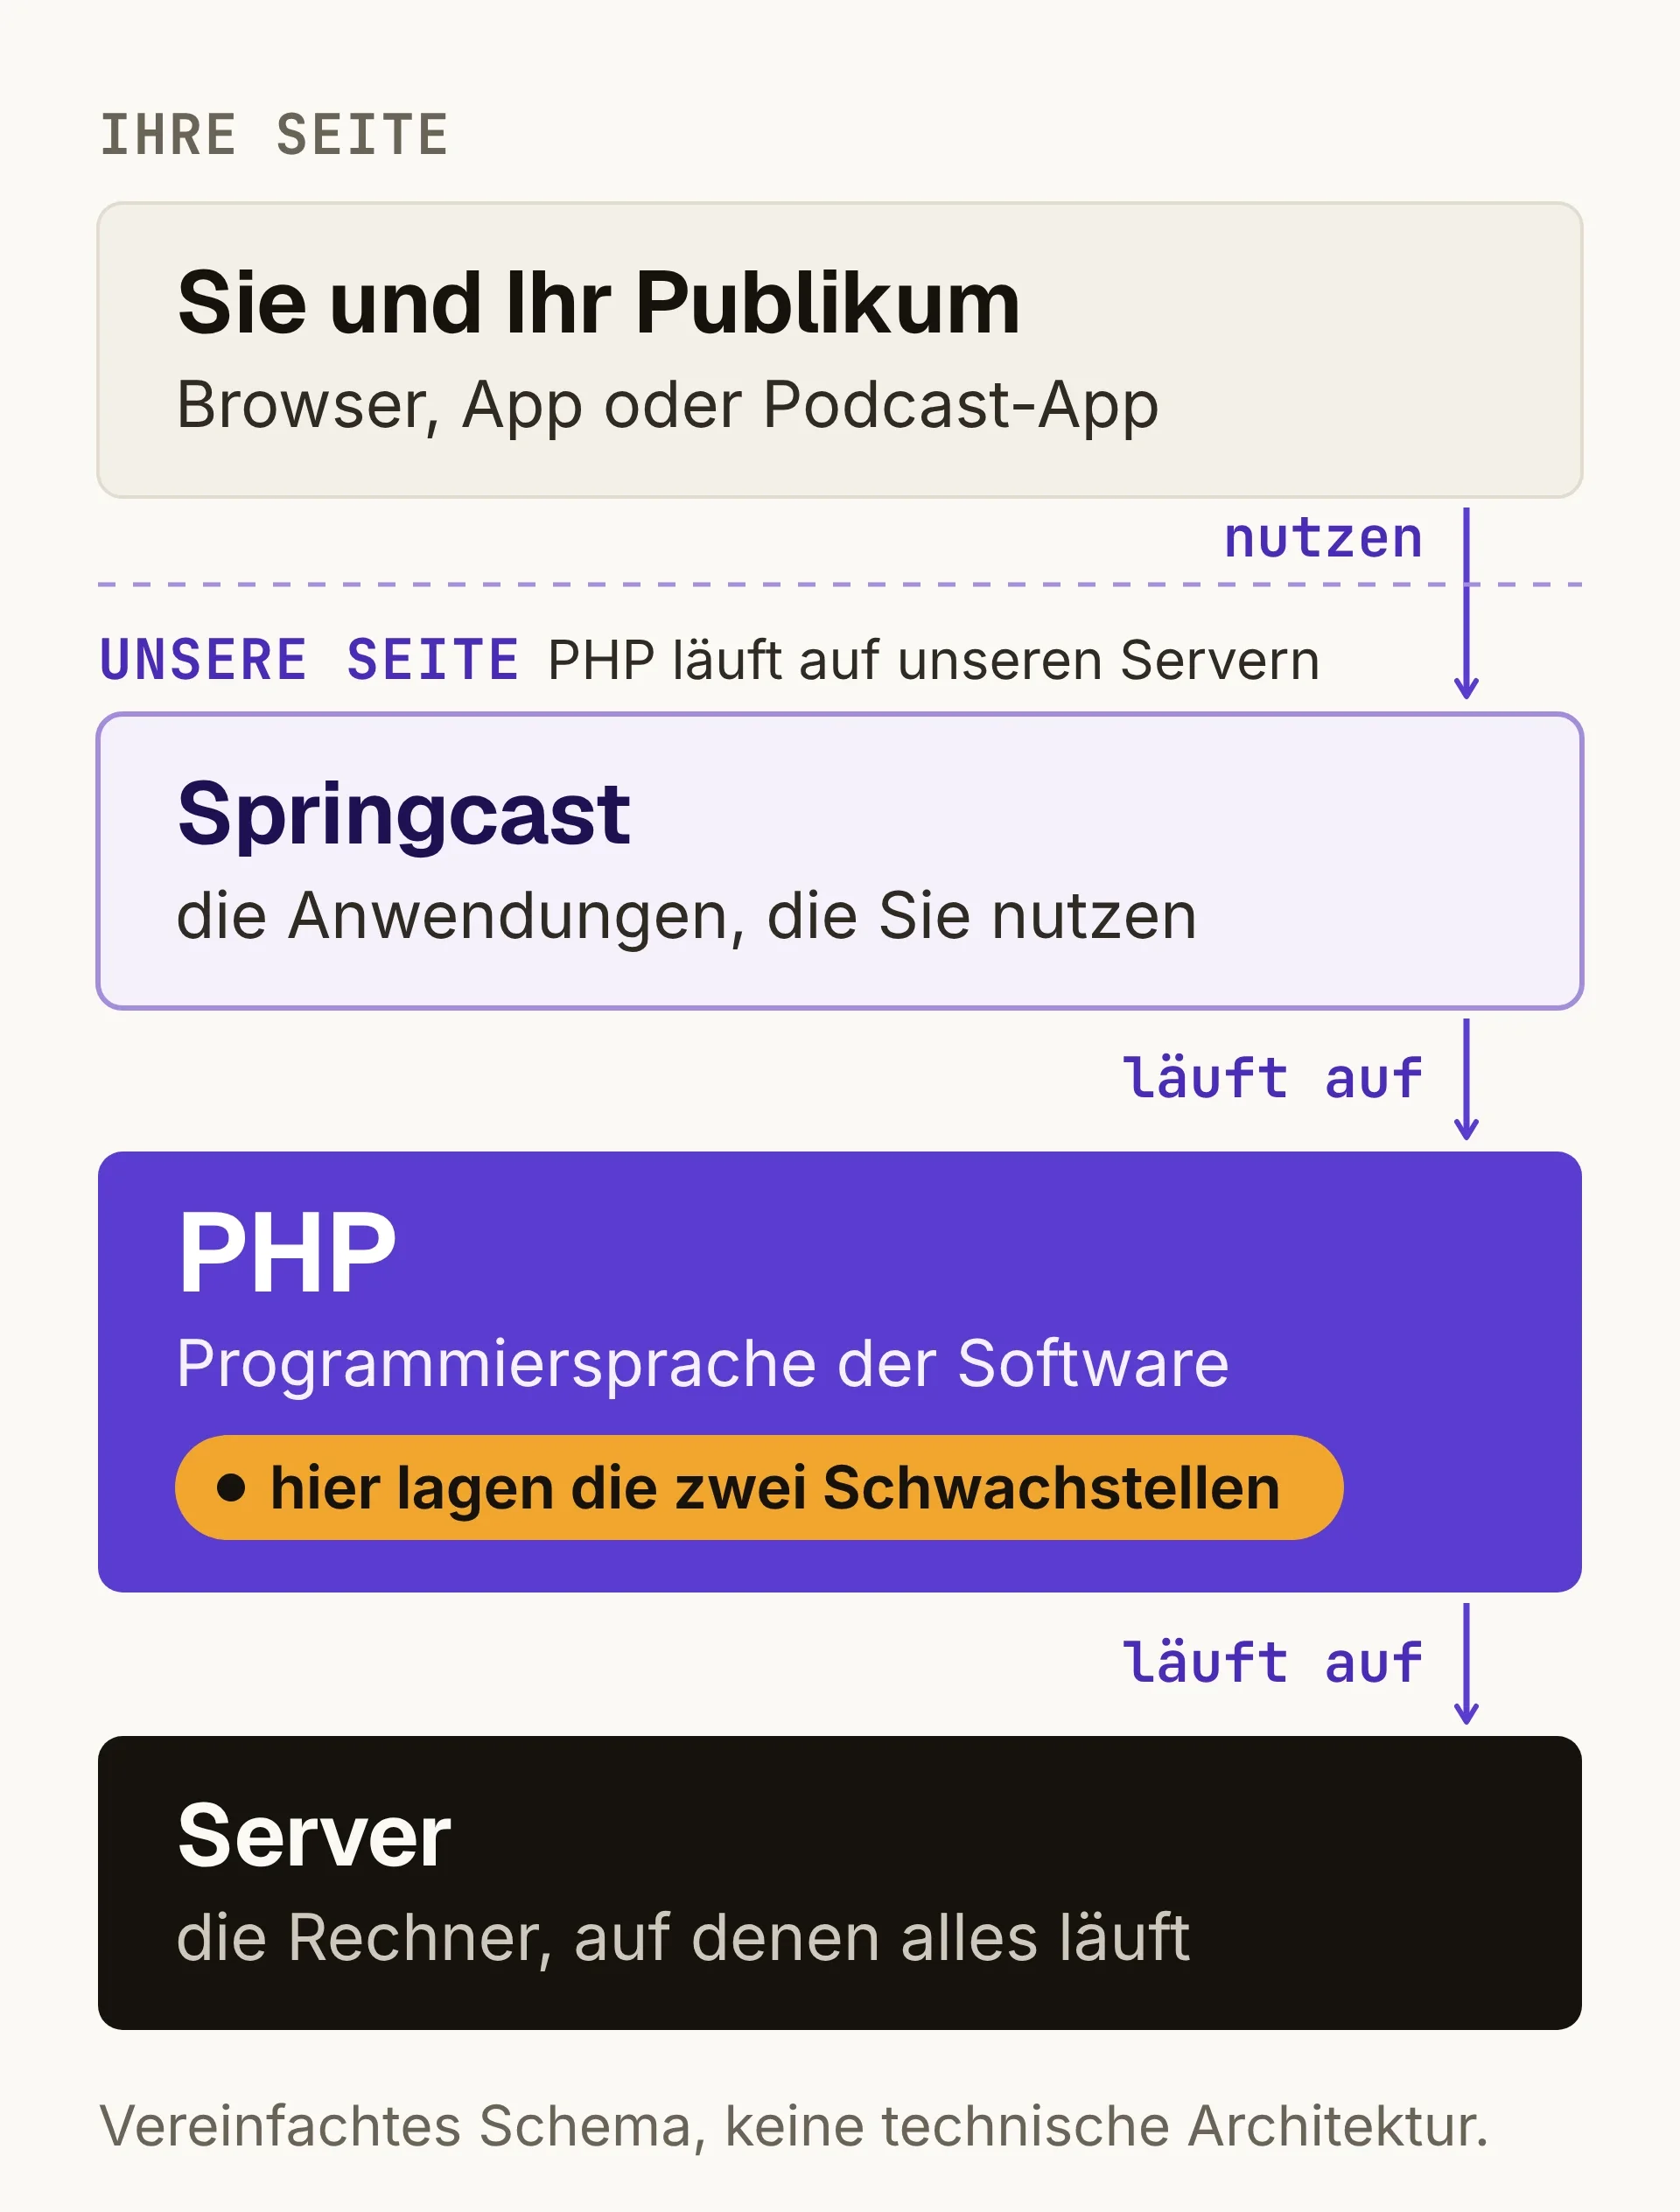
PHP ist eine Programmiersprache, mit der viele Webanwendungen gebaut sind, auch die von Springcast. PHP läuft auf unseren Servern, hinter den Anwendungen, die Sie und Ihr Publikum nutzen. Sie installieren PHP nicht selbst und halten es auch nicht selbst aktuell. Das Schema zeigt, wo PHP sitzt und damit auch, wo die Schwachstellen lagen.
Was wurde am 20. und 21. Oktober bekannt?
Das Sicherheitsteam von PHP kündigte am 20. Oktober ein Sicherheitsupdate für zwei kritische Schwachstellen an. Beide erhielten einen Schweregrad (CVSS) von 9,2 auf einer Skala von 0 bis 10. Welche PHP-Versionen betroffen waren und welche Versionen die Schwachstellen beheben, gab PHP erst mit dem Release am 21. Oktober bekannt.
Mit diesem Release bestätigte PHP, was „kritisch“ hier bedeutet: Beide Schwachstellen können Remote Code Execution ermöglichen. Jemand könnte dann aus der Ferne, ohne sich einzuloggen, eigene Befehle auf einem Server ausführen lassen. Laut CERT-EU, dem Cybersicherheitsteam der EU-Institutionen, ist jede PHP-Installation, die Webanfragen verarbeitet, diesem Risiko ausgesetzt (Advisory 2026-018).
Eine Schwachstelle, die weltweit Software betrifft, ist kein Beweis für einen weltweiten Angriff, und auch nicht dafür, dass bei Springcast etwas ausgenutzt wurde. Das Risiko stieg allerdings schnell.
Nach dem Release wurden technische Details öffentlich diskutiert, und erste Proofs of Concept begannen zu kursieren: Beispielcode, der zeigt, dass ein Angriff funktioniert. Laut CERT-EU stieg dadurch die Wahrscheinlichkeit, dass Angreifer die Schwachstellen bereits ausnutzten.
Für uns war schon die Ankündigung ein Grund, unsere Anwendungen nicht über das Internet erreichbar zu lassen, solange das Update noch fehlte.
Warum wir nicht auf das Update gewartet haben
Am 21. Oktober haben wir zunächst kleinere Vorsichtsmaßnahmen getroffen. Wir haben das Hochladen von Audio und Bildern vorübergehend deaktiviert; über den Dateimanager waren Uploads weiterhin möglich. Außerdem haben wir zusätzliches Monitoring und Warnmeldungen auf unseren Servern eingerichtet. Danach haben wir uns für einen weitergehenden Schritt entschieden.
Zwischen Ankündigung und Update lag Zeit. Solange unsere Anwendungen in diesem Zeitraum über das Internet erreichbar blieben, liefen sie auf Software mit bekannten, noch nicht behobenen Schwachstellen.
In der ersten Fassung seines Advisorys, noch vor dem Release, riet CERT-EU Organisationen, sich auf das Update vorzubereiten. War ein sofortiges Aktualisieren nicht möglich, empfahl CERT-EU zu erwägen, über das Internet erreichbare Anwendungen abzuschirmen, bis eine Lösung verfügbar war. Das haben wir getan: Wir haben die Anwendungen offline genommen, bis die Schwachstellen behoben sein würden. Was das bewirkt und was nicht, sehen Sie unten.
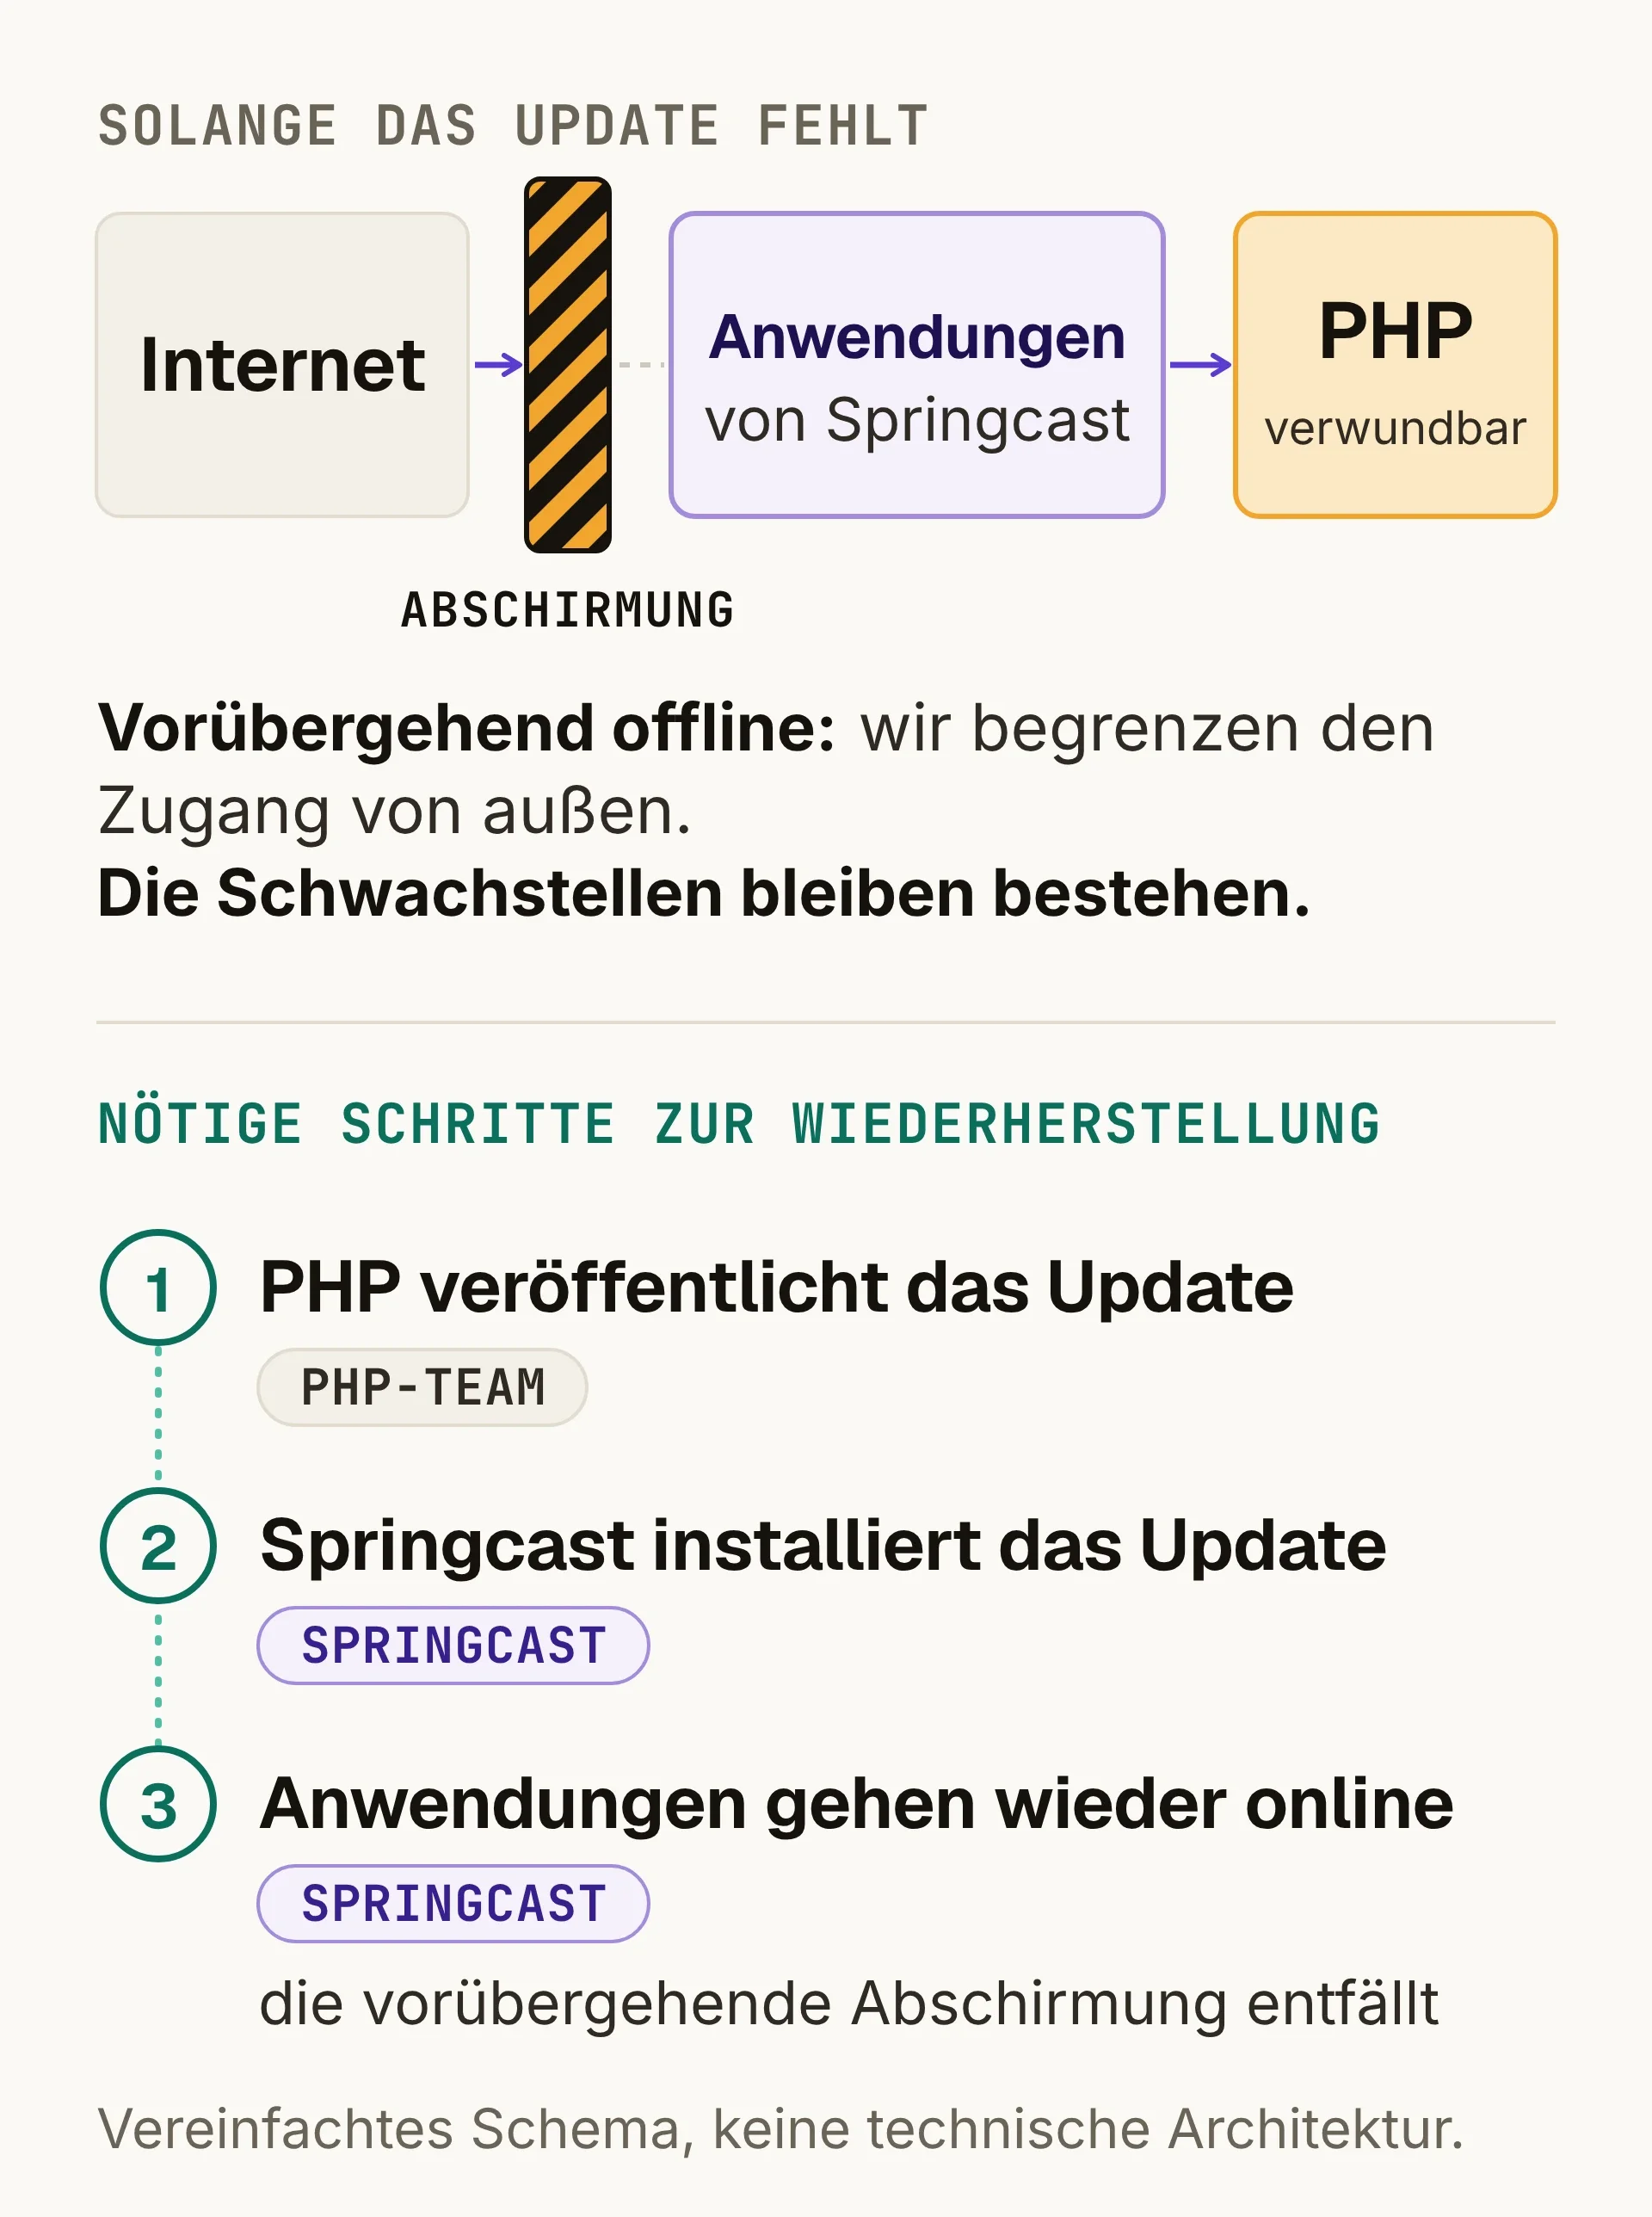
Offline zu gehen begrenzte das Risiko, behob die Schwachstellen aber nicht. Das geschah erst, als PHP das Update veröffentlicht und wir es installiert hatten. Das sind zwei getrennte Zeitpunkte: Dass PHP ein Update veröffentlicht, heißt noch nicht, dass Springcast bereits aktualisiert ist.
Die Entscheidung hatte ihren Preis, und den trugen Sie und Ihr Publikum: Eine Zeit lang funktionierte Springcast nicht. Wir haben diese Unannehmlichkeit Anwendungen vorgezogen, die mit bekannten, ernsten Schwachstellen erreichbar geblieben wären, für die es noch keine Lösung gab.
Was Sie und Ihr Publikum gemerkt haben
Neben den Anwendungen selbst waren auf der Statusseite von Springcast Pro auch diese Komponenten als offline gemeldet:
RSS-Feeds, über die Podcast-Apps neue Episoden abrufen;
der Player, auch dort, wo Sie ihn auf einer anderen Website eingebettet haben;
Podcast-Websites;
Statistiken.
Die Unterbrechung betraf also nicht nur Sie als Podcaster. Podcast-Apps konnten Ihren Feed vorübergehend nicht abrufen, und Ihr eingebetteter Player und Ihre Podcast-Website waren nicht erreichbar.
Am 21. Oktober haben wir unsere Kundinnen und Kunden per E-Mail über die Unterbrechung informiert und später am Tag erneut, als wir wieder online waren. Auf unserer Website verwies ein Hinweis oben auf der Seite auf die Statusseiten von Springcast Pro und Springcast Classic, auf denen wir Updates veröffentlichten.
Was wir über Ihre Daten wissen
Wir hatten keine verdächtigen Aktivitäten festgestellt, als wir beschlossen, offline zu gehen, und auch nicht, als wir wieder online gingen. Durch die Unterbrechung selbst sind keine Daten verloren gegangen: Dass Sie vorübergehend nicht auf Ihr Konto zugreifen konnten, bedeutet nicht, dass etwas gelöscht wurde.
Wie es ausging
Noch am 21. Oktober haben wir das Sicherheitsupdate von PHP auf allen unseren Servern installiert und die Anwendungen wieder online genommen. Auch das Hochladen von Audio und Bildern funktionierte wieder wie gewohnt, und bei Springcast Pro waren RSS-Feeds, Player und Podcast-Websites wieder erreichbar.
Das haben wir am selben Nachmittag auf der Statusseite von Springcast Pro und Springcast Classic gemeldet. Dabei haben wir angekündigt, unsere Systeme in den folgenden Tagen besonders genau zu beobachten.
Fragen?
Wenn Sie eine Frage zu Ihrem eigenen Konto haben, wenden Sie sich an unseren Support. Den Stand Ihrer Umgebung finden Sie auf der Statusseite von Springcast Pro oder Springcast Classic.